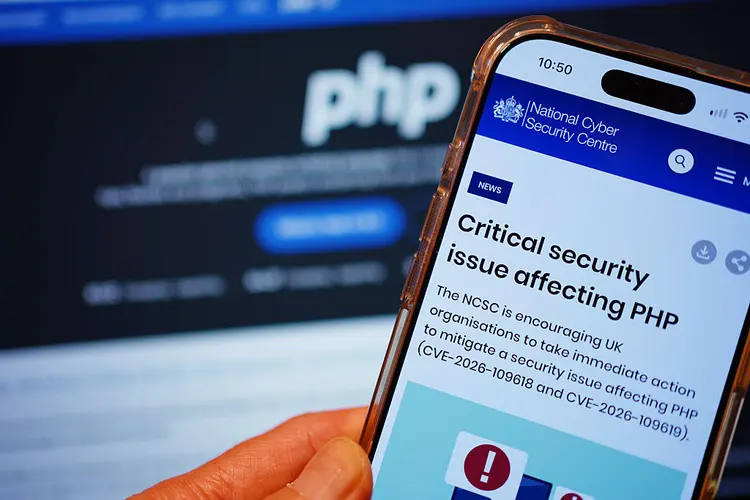
 На початку серпня агент штучного інтелекту, який використовував дослідник безпеки у фірмі з кібербезпеки Wiz, виявив недолік у PHP, мові програмування, від якої залежить до 70% Інтернету.
Експлойт скористався слабкістю, яка залишалася непоміченою понад десять років.
Команда Віза не знала, що дослідники з іншої каліфорнійської фірми з кібербезпеки, яка співпрацювала з OpenAI, використовували штучний інтелект для пошуку пов’язаного недоліку.
Цей інцидент пропонує уявлення про новий етап кібербезпеки, де штучний інтелект допомагає захисникам знаходити вразливості, даючи їм менше часу на їх виправлення. Хоча оголошення про помилки викликало тривогу щодо широко обговорюваної «кібер-апокалізу» — під час якого штучний інтелект виявляє помилки, що «тануть світ», занурюючи суспільство в хаос, — ті, хто допоміг їх виявити, налаштовані оптимістично.
Цей епізод натякає на те, що як тільки ШІ досягне певного рівня можливостей, це лише питання часу, коли будуть виявлені деякі давні слабкі місця. Компанії, що займаються ШІ, намагаються забезпечити, щоб захисники, включаючи Wiz та Calif, досягли цього першими, надаючи їм ранній доступ до нових моделей ШІ, перш ніж еквівалентні можливості потраплять до зловмисних користувачів.
Деталі показують, наскільки близькими були обставини до катастрофи. Чутки про вразливості почали поширюватися в Інтернеті за два дні до запланованого випуску виправлення.